

 Darmowa dostawa już od 199 zł


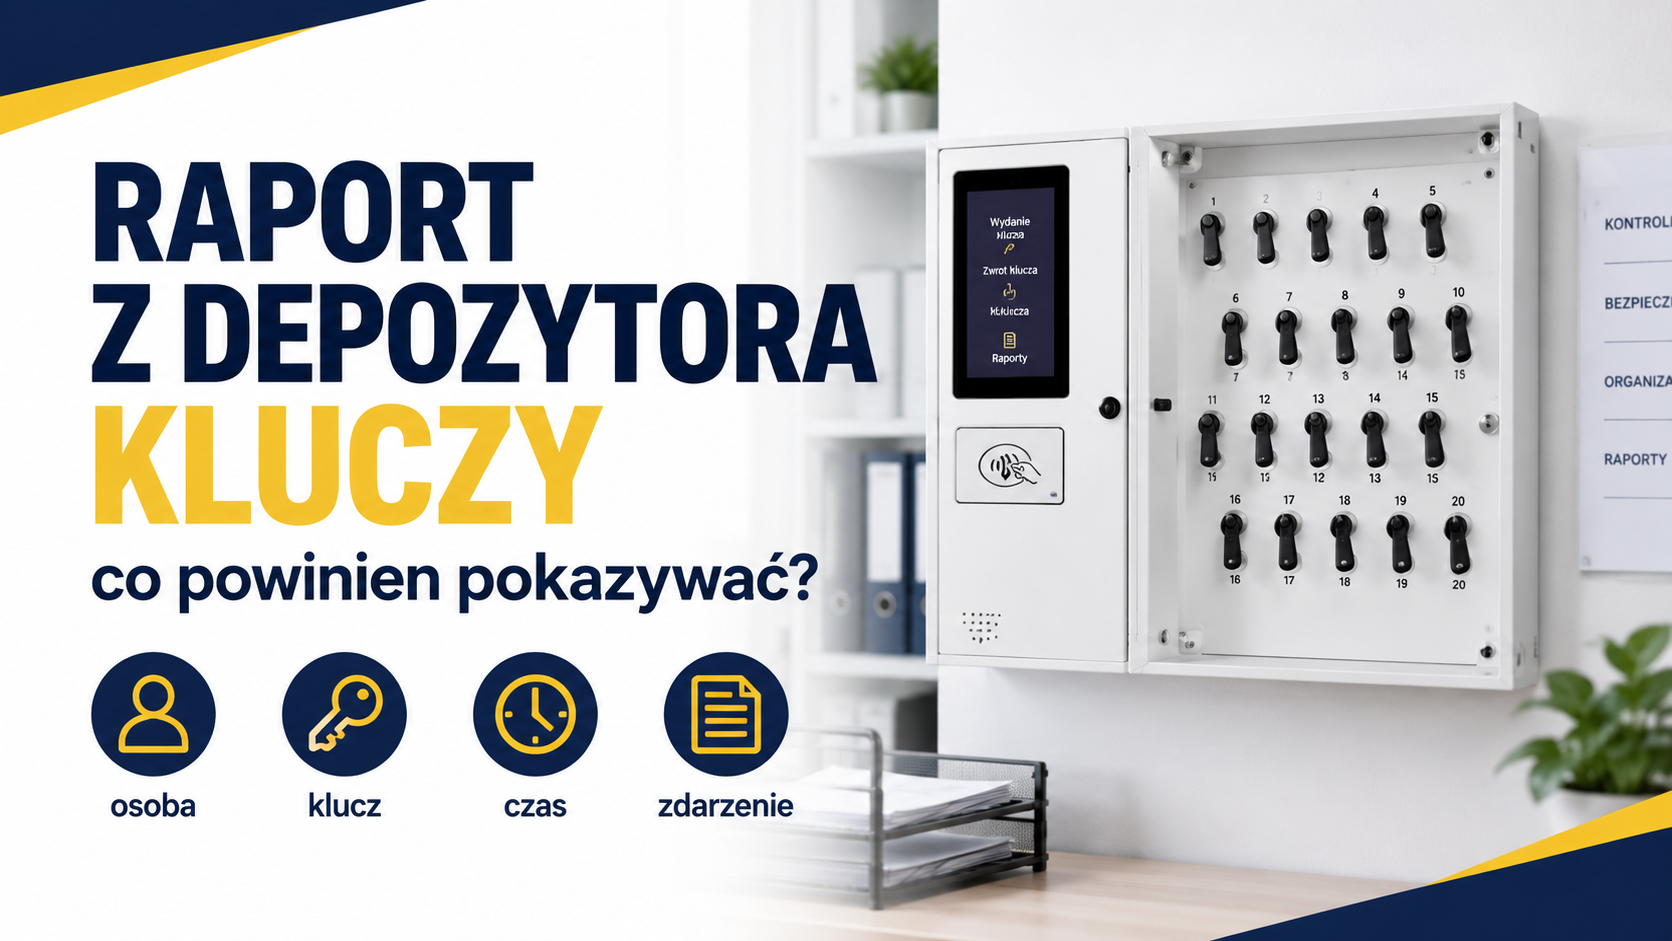
Raport z depozytora kluczy powinien pozwolić administratorowi odpowiedzieć na trzy pytania: kto pobrał konkretny klucz, kiedy to nastąpiło i czy działanie było zgodne z uprawnieniami. Jeżeli system rejestruje także zwrot, odmowę dostępu, otwarcie awaryjne lub inne zdarzenie, te informacje również mogą być potrzebne do wyjaśnienia incydentu. Sam wykaz kluczy albo lista osób uprawnionych nie jest jeszcze raportem pokazującym faktyczne użycie zasobu.
Najpraktyczniej oceniać raport nie przez liczbę dostępnych pól, lecz przez jego przydatność w codziennej kontroli. Administrator powinien móc szybko ustalić bieżący stan, odtworzyć wybrane zdarzenie z przeszłości oraz odróżnić prawidłowe pobranie od próby nieuprawnionego dostępu. Trzeba więc rozdzielić trzy poziomy informacji: samą ewidencję operacji, kontrolę uprawnień oraz pełny ślad audytowy. Każdy z nich odpowiada na inną potrzebę i wymaga innego sposobu pracy.
Najważniejsze są identyfikator osoby, klucza, czas i rodzaj zdarzenia. Dopiero później należy dodawać kolejne kryteria, takie jak miejsce, powód pobrania, potwierdzenie zwrotu czy obsługa sytuacji wyjątkowej. Konkretne pola oraz sposób ich eksportu trzeba potwierdzić w dokumentacji wybranego modelu depozytora, ponieważ nie każdy system rejestruje identyczny zakres informacji.
Sprawdź nasze depozytory kluczy

Jak rozumieć raport z depozytora kluczy?
Depozytor kluczy jest elementem procesu kontroli dostępu, a nie wyłącznie zamykaną szafką. Jego rola polega na uporządkowaniu wydawania i zwracania kluczy oraz na przypisaniu tych czynności do określonych użytkowników. Raport jest zapisem zdarzeń powstających podczas tego procesu. Nie należy mylić go z konfiguracją systemu, czyli listą kluczy, użytkowników i nadanych im praw.
Konfiguracja odpowiada na pytanie, kto powinien móc pobrać dany klucz. Raport odpowiada na pytanie, co faktycznie wydarzyło się w określonym czasie. Te dwa obszary trzeba analizować razem. Jeżeli administrator widzi pobranie klucza przez uprawnioną osobę, ale nie może ustalić, czy klucz został zwrócony, ewidencja jest niepełna. Jeżeli widzi próbę dostępu bez informacji o użytkowniku, ślad może nie wystarczyć do wyjaśnienia zdarzenia.
Ewidencja, uprawnienie i audyt nie oznaczają tego samego
Ewidencja rejestruje czynność. Może obejmować na przykład pobranie klucza, jego zwrot albo otwarcie określonej skrytki. Kontrola uprawnień dodaje informację, czy osoba miała prawo wykonać daną czynność. Audyt idzie dalej: pozwala odtworzyć przebieg zdarzeń, wykryć odstępstwa i udokumentować reakcję administratora.
W praktyce te poziomy mogą występować w jednym rozwiązaniu albo być rozłożone między depozytor, oprogramowanie zarządzające i procedury organizacyjne. Nie należy zakładać, że obecność raportu automatycznie oznacza pełną kontrolę dostępu. System może rejestrować otwarcie lub pobranie, ale nie zapewniać wystarczającego rozróżnienia ról, zatwierdzania wyjątków czy wygodnego filtrowania.
Jeżeli potrzebujesz tylko potwierdzić, kto miał klucz i kiedy go pobrał, wystarczająca może być podstawowa ewidencja. Gdy klucze otwierają pomieszczenia techniczne, magazyny, strefy kasowe albo obszary z ograniczonym dostępem, większe znaczenie ma zgodność operacji z uprawnieniami. W środowisku wymagającym wyjaśniania incydentów liczy się natomiast spójny, możliwy do odtworzenia ślad.
Jakie informacje są naprawdę potrzebne administratorowi?
Administrator nie potrzebuje zawsze najdłuższego możliwego zestawienia. Potrzebuje danych, które pozwolą podjąć konkretną decyzję bez ręcznego łączenia wielu nieopisanych rekordów. Minimalny raport powinien identyfikować obiekt, osobę i zdarzenie. Dodatkowe informacje są wartościowe wtedy, gdy pomagają ocenić zgodność, odpowiedzialność albo przyczynę wyjątku.
Przed wyborem rozwiązania należy ustalić, czy raport ma służyć bieżącemu nadzorowi, okresowej kontroli, analizie incydentu, czy wszystkim tym celom. Każdy wariant wymaga nieco innego poziomu szczegółowości. Do codziennego nadzoru liczy się szybki podgląd otwartych pobrań. Do audytu potrzebna jest kompletność, chronologia i możliwość zawężenia danych do osoby, klucza lub przedziału czasu.
- Identyfikator użytkownika - informacja, która pozwala przypisać działanie do konkretnej osoby lub konta, a nie tylko do ogólnej grupy, takiej jak „ochrona” albo „magazyn”.
- Identyfikator klucza lub zasobu - oznaczenie pozwalające rozpoznać, którego klucza dotyczy wpis; sama nazwa lokalizacji może być niewystarczająca, jeżeli w obiekcie znajduje się kilka podobnych kluczy.
- Data i czas zdarzenia - dane potrzebne do odtworzenia kolejności czynności i porównania jej z grafikiem pracy, zgłoszeniem albo innym rejestrem.
- Rodzaj i wynik operacji - rozróżnienie pobrania, zwrotu, odmowy, błędu lub zdarzenia serwisowego, o ile wybrany system je zapisuje.
- Stan rozliczenia klucza - informacja, czy zasób pozostaje pobrany, został zwrócony lub wymaga wyjaśnienia, jeżeli rozwiązanie udostępnia taki status.
- Opis wyjątku - dane o nietypowej operacji, na przykład próbie dostępu bez uprawnień albo procedurze awaryjnej, jeśli takie zdarzenia są obsługiwane przez system.
Podstawowa ewidencja operacji
Podstawowa ewidencja ma sens, gdy organizacja chce przede wszystkim zastąpić papierowy rejestr lub niespójne wpisy w arkuszu. Jej celem jest ustalenie, kto pobrał klucz i czy został on zwrócony. Taki poziom może być wystarczający w obiekcie z niewielką liczbą użytkowników, stałym zakresem obowiązków i prostym podziałem odpowiedzialności.
Największą zaletą jest prostota. Administrator może szybko sprawdzić ostatnią operację bez interpretowania rozbudowanych reguł. Z drugiej strony sama ewidencja nie rozstrzyga, czy osoba powinna mieć dostęp. Jeśli konto jest współdzielone, identyfikator jest ogólny albo lista uprawnionych nie jest aktualizowana, raport może wyglądać kompletnie, choć nie zapewnia rzeczywistej rozliczalności.
W tym wariancie szczególną uwagę trzeba zwrócić na status klucza. Lista pobrań bez informacji o zwrotach może utrudnić ustalenie, które zasoby pozostają poza depozytorem. Istotna jest również czytelność oznaczeń. Jeżeli użytkownik i administrator stosują różne nazwy tego samego klucza, późniejsza analiza będzie wymagała dodatkowych uzgodnień.
Podstawowa ewidencja jest dobrym wyborem wtedy, gdy głównym problemem jest brak uporządkowanego rejestru. Nie powinna być przedstawiana jako pełny mechanizm ochrony, jeśli nie określa uprawnień i nie sygnalizuje niezgodnych prób dostępu.
Ewidencja połączona z kontrolą uprawnień
Drugi poziom jest potrzebny wtedy, gdy różne osoby mają dostęp do różnych kluczy, stref lub zakresów obowiązków. Raport powinien wtedy pokazywać nie tylko fakt operacji, ale też jej wynik w odniesieniu do nadanych praw. Administrator może sprawdzić, czy pobranie odpowiadało roli użytkownika, a odmowa była skutkiem braku uprawnienia, błędnej identyfikacji czy innej przyczyny.
To podejście pomaga ograniczyć częsty błąd polegający na traktowaniu samego logowania jako dowodu prawidłowego dostępu. Użytkownik może zostać rozpoznany, a mimo to nie powinien mieć prawa do konkretnego klucza. Dlatego identyfikacja osoby i autoryzacja operacji to dwa różne etapy.
Przy takim rozwiązaniu administrator musi utrzymywać aktualne role. Odebranie uprawnień osobie, która zmieniła stanowisko, powinno być częścią procedury, a nie działaniem podejmowanym dopiero po incydencie. Warto również ustalić, kto może nadawać i zmieniać prawa oraz w jaki sposób takie zmiany są dokumentowane.
Kontrola uprawnień ma szczególne znaczenie w organizacjach, w których ten sam depozytor obsługuje kilka grup użytkowników. Przykładowo pracownik ochrony, kierownik zmiany i serwisant mogą potrzebować dostępu do innych kluczy albo w innych sytuacjach. Nie oznacza to jednak, że każdy proces wymaga najbardziej rozbudowanego raportowania. Zakres powinien odpowiadać realnemu podziałowi odpowiedzialności.
Pełny ślad audytowy i analiza wyjątków
Pełny ślad audytowy ma sens, gdy sam fakt pobrania nie wystarcza do oceny ryzyka. Administrator potrzebuje wtedy odtworzyć sekwencję zdarzeń: próbę dostępu, wynik autoryzacji, pobranie, zwrot, ewentualne przekroczenie ustalonego czasu oraz działania podjęte po wykryciu odstępstwa. Konkretna dostępność tych informacji zależy od systemu i jego konfiguracji.
Ten poziom wymaga nie tylko techniki, ale też procedury. Jeżeli nikt nie analizuje wyjątków, rozbudowany log staje się archiwum trudnym do wykorzystania. Trzeba wcześniej ustalić, które zdarzenia wymagają reakcji, kto ją podejmuje i jak zapisuje się decyzję. W przeciwnym razie raport może wskazać problem, ale organizacja nadal nie będzie wiedziała, co zrobić dalej.
Pełny audyt nie oznacza automatycznie, że każda informacja musi być stale wyświetlana na jednym ekranie. Lepszym rozwiązaniem bywa oddzielenie podglądu operacyjnego od archiwum. Administrator na co dzień widzi niezamknięte pobrania i wyjątki, a w razie potrzeby wyszukuje szczegółową historię konkretnego klucza lub użytkownika.

Jak ocenić własny proces przed wyborem rozwiązania?
Przed porównaniem urządzeń i systemów trzeba opisać rzeczywisty obieg kluczy. W przeciwnym razie łatwo wybrać raport, który wygląda rozbudowanie, ale nie odpowiada na najważniejszy problem. Zacznij od ustalenia, jakie zasoby są chronione, kto z nich korzysta, jak często odbywa się pobranie oraz które sytuacje wymagają wyjaśnienia.
Nie zakładaj, że wszystkie klucze powinny podlegać identycznym regułom. Klucz do zwykłego pomieszczenia administracyjnego może wymagać prostego rejestru, podczas gdy klucz do strefy kasowej, magazynu lub pomieszczenia technicznego może wymagać ograniczenia dostępu i szczegółowej historii. To kryterium procesu, nie prestiżu urządzenia.
Najpierw przeanalizuj poniższe pytania, a dopiero potem porównuj dostępne warianty. Każda odpowiedź powinna prowadzić do konkretnego wymagania dotyczącego raportu albo procedury.
- Czy administrator musi tylko wiedzieć, kto ma klucz, czy również sprawdzać, czy dana osoba miała prawo go pobrać?
- Czy użytkownicy mają indywidualne identyfikatory, czy organizacja posługuje się wspólnymi kontami lub kodami zespołowymi?
- Czy trzeba rozliczać zwrot klucza, czy wystarczy zarejestrować jego wydanie?
- Czy różne role powinny mieć dostęp do różnych kluczy albo tylko w określonych godzinach?
- Czy incydent może wymagać odtworzenia kilku kolejnych zdarzeń, a nie pojedynczego wpisu?
- Kto będzie analizował raport i jak szybko musi zareagować na niezgodność?
- Czy dane mają być tylko oglądane, czy także filtrowane, eksportowane albo archiwizowane zgodnie z procedurą organizacji?
Role użytkowników i odpowiedzialność administratora
Raport będzie wiarygodny tylko wtedy, gdy role są zdefiniowane przed rozpoczęciem pracy. Warto odróżnić użytkownika pobierającego klucz, osobę nadającą uprawnienia, administratora analizującego zdarzenia oraz serwisanta wykonującego czynności techniczne. W małej organizacji jedna osoba może pełnić kilka ról, ale nie powinno to pozostać nieopisane.
Administrator nie musi osobiście zatwierdzać każdej operacji. Powinien jednak wiedzieć, które czynności wykonują użytkownicy, które dotyczą konfiguracji, a które są reakcją na wyjątek. Jeżeli jedna osoba może bez śladu nadać sobie uprawnienie, pobrać klucz i usunąć informację o zdarzeniu, raport nie zapewnia wystarczającej rozliczalności. Czy konkretny system pozwala ograniczyć takie działania, należy sprawdzić w jego dokumentacji.
Warto przypisać odpowiedzialność do momentu, a nie tylko do stanowiska. Przykładowo pracownik może odpowiadać za zwrot klucza, kierownik zmiany za sprawdzenie niezamkniętych pobrań, a administrator systemu za przegląd uprawnień. Taki podział sprawia, że raport staje się częścią procesu, a nie dokumentem tworzonym dopiero po problemie.
Uprawnienia powinny być aktualizowane po zmianie stanowiska, zakończeniu współpracy, zmianie zakresu obowiązków i zmianie organizacji stref. Należy również ustalić, kto zatwierdza dostęp tymczasowy. Bez tych reguł nawet dokładny zapis użytkownika i czasu nie odpowie, czy dostęp był uzasadniony.
Sprawdź nasze depozytory kluczy
Co wybrać w zależności od potrzeb?
Jeżeli problemem jest wyłącznie brak uporządkowanej informacji o wydaniu i zwrocie, zacznij od ewidencji. Jeżeli użytkownicy mają różne zakresy dostępu, potrzebujesz kontroli uprawnień. Jeżeli organizacja musi wyjaśniać incydenty, analizować wyjątki i wykazywać przebieg działań, rozważ poziom pełnego śladu audytowego - po sprawdzeniu, jakie funkcje rzeczywiście oferuje wybrany system.
Nie ma jednej najlepszej formy raportu dla każdego obiektu. Ten sam poziom szczegółowości może być nadmierny w prostym procesie i niewystarczający w środowisku z wieloma rolami. Decyzję podejmij na podstawie liczby użytkowników, różnorodności uprawnień, znaczenia chronionych kluczy, częstotliwości operacji oraz sposobu reagowania na wyjątki.
Przed ostatecznym wyborem wykonaj próbę na kilku typowych sytuacjach: prawidłowym pobraniu, zwrocie, odmowie dostępu i zmianie uprawnień. Następnie sprawdź, czy raport pozwala odpowiedzieć na pytania administratora bez domyślania się znaczenia wpisów. Jeśli nie, doprecyzuj wymagania albo zmień poziom rozwiązania.
Raport powinien wspierać odpowiedzialność, nie tylko przechowywać historię. Gdy jasno określisz, kto może korzystać z kluczy, jakie zdarzenia trzeba rozliczać i kto reaguje na odstępstwa, łatwiej ocenisz, czy wystarczy ewidencja, czy potrzebna jest kontrola uprawnień albo pełny audyt. Takie podejście ogranicza ryzyko zakupu funkcji nieprzydatnych w procesie i pomaga dobrać system do rzeczywistego sposobu pracy.
Jako Serwis Bank mamy ponad 30 lat doświadczenia w branży automatyki bankowej i obsługi gotówki. W obszarze systemów zabezpieczeń oferujemy między innymi depozytory kluczy, szafki z kontrolą dostępu i depozytory telefonów, a także doradztwo techniczne oraz serwis. Jeżeli chcesz, skontaktuj się z nami a chętnie pomożemy Ci w wyborze.
